SEO Web Protokolle: HTTP, HTTPS und TLS erklärt
HTTP, HTTPS und TLS betreffen die Übertragung zwischen Client und Server. Sie sind wichtig, wenn Daten über das Web ausgetauscht werden. Dieser Artikel erklärt die Begriffe, ihre Grenzen und einen kontrollierten Ablauf für eine spätere Umstellung. Er ersetzt keine Sicherheitsprüfung, Rechtsberatung oder technische Umsetzung.
Die Verschlüsselung der Übertragung ist eine Grundlage des technischen SEO: nicht als Rankinghebel, sondern als Voraussetzung dafür, dass Browser, Nutzerinnen und Nutzer einer Website vertrauen.
Inhalt dieser Seite
HTTP und HTTPS: Was steckt dahinter?
HTTP ist ein Protokoll auf Anwendungsebene für den Austausch von Webinhalten zwischen Client und Server. HTTPS verwendet HTTP mit TLS. Bei korrekter Zertifikatsprüfung kann TLS die Kommunikation auf dem Transportweg verschlüsseln und gegen Manipulation schützen.
Das schützt nicht pauschal vor Sicherheitsproblemen in einer Anwendung. Zugangskontrolle, sichere Entwicklung, Schutz vor Phishing und Schadcode, Datenverarbeitung sowie organisatorische Massnahmen bleiben eigene Aufgaben.
Der Sicherheitsaspekt
Bei unverschlüsseltem HTTP können Dritte im Transportweg Daten leichter mitlesen oder verändern. HTTPS reduziert dieses Risiko, wenn Client und Server TLS korrekt einsetzen und das Zertifikat gültig geprüft wird. Die Aussage betrifft den Transportweg. Sie ist keine Garantie gegen Datenlecks, Missbrauch oder Angriffe innerhalb einer Website oder eines Kontos.
Warum HTTPS für eine Website relevant ist
Vertrauensaufbau bei Besuchern. Browser können Hinweise zu einer Verbindung anzeigen. Welche Anzeige erscheint und wie sie wahrgenommen wird, hängt vom Browser, der Verbindung und der Website ab. HTTPS allein ist kein Nachweis für die Vertrauenswürdigkeit eines Angebots.
SEO und Rankings. Google hat HTTPS historisch als begrenztes Rankingsignal beschrieben. Daraus folgt keine Zusage zu Ranking, Sichtbarkeit, Traffic oder Conversion. Suchergebnisse hängen von vielen weiteren Faktoren ab, darunter Inhalt, Technik, Nutzerführung und Wettbewerb.
Schutz auf dem Transportweg. TLS kann die Vertraulichkeit und Integrität der Übertragung unterstützen. Es schützt nicht automatisch vor Phishing, unsicheren Passwörtern, Schadcode, fehlerhaften Berechtigungen oder Sicherheitslücken in der Anwendung.
Mobile Nutzung. Auch bei mobiler Nutzung ist verschlüsselte Übertragung sinnvoll, besonders in öffentlichen Netzwerken. Sie ersetzt jedoch keine Prüfung der Anwendung, des Geräts oder der verwendeten Daten.
Die Technik hinter HTTPS: Zertifikate und TLS
Ein Zertifikat bindet einen öffentlichen Schlüssel an einen Namen oder eine Domain. «SSL» wird noch oft als Kurzbezeichnung verwendet; für aktuelle HTTPS-Verbindungen ist TLS der präzisere Begriff. Drei Validierungsstufen sind üblich.
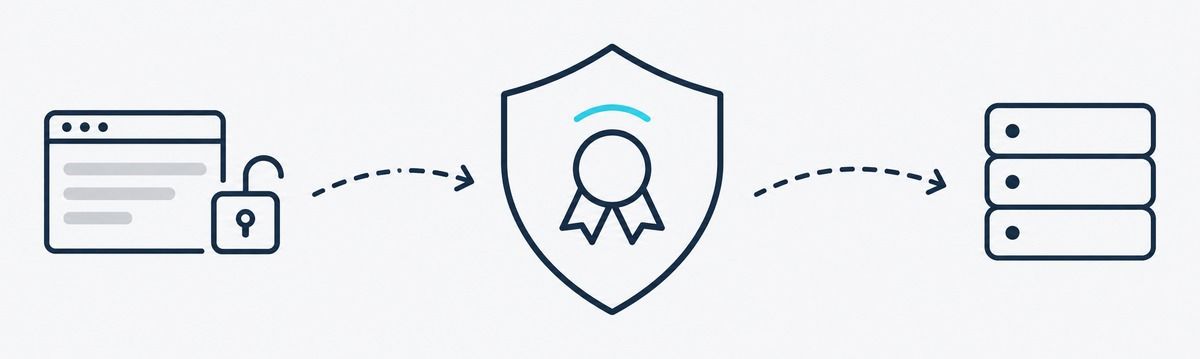
Browser fragt an
Zertifikat wird geprüft
Server antwortet
Domain-validierte Zertifikate
Ein DV-Zertifikat bestätigt die Kontrolle über eine Domain. Es bestätigt nicht die Identität oder Zuverlässigkeit eines Unternehmens.
Organisations-validierte Zertifikate
OV-Zertifikate folgen zusätzlichen Validierungsprozessen. Welche Aussage daraus für einen konkreten Geschäftsprozess folgt, muss separat geprüft werden.
Erweiterte Validierung
EV-Zertifikate folgen ebenfalls einem eigenen Validierungsprozess. Eine «grüne Adressleiste» ist kein verlässliches heutiges Browsermerkmal. Kein Zertifikat ersetzt die Prüfung der Anwendung, der Zugriffssteuerung oder des tatsächlichen Geschäftsprozesses.
Schritt für Schritt: eine Umstellung von HTTP auf HTTPS
Sechs Schritte, damit eine Umstellung geplant, geprüft und rückholbar bleibt.
1. Inventar erstellen
Eine Umstellung beginnt mit einem Inventar von URLs, Ressourcen, Zertifikaten, Abhängigkeiten und externen Verweisen. Ohne dieses Inventar ist nicht belegt, welche Ziele, Quellen und Risiken betroffen sind.
2. Staging-Test vorbereiten
Vor einer produktiven Änderung braucht es eine Testumgebung, ein Vorher-Backup und einen festgelegten Rückweg. Geprüft werden Zertifikatskette, Ressourcen, Formulare, APIs, eingebundene Dienste und die erwarteten Ziel-URLs.
3. Ziel-URLs und Redirect-Plan prüfen
Für jede Ausgangs-URL ist eine eindeutige Ziel-URL festzulegen. Ob und wie Redirects eingesetzt werden, entscheidet ein technischer Plan, der vorhandene Regeln, Schleifen, Ketten und Sonderfälle berücksichtigt.
4. Ressourcen und interne Verweise prüfen
Interne Links, Bilder, Skripte, Stylesheets und weitere eingebundene Ressourcen werden gegen die vorgesehenen Ziel-URLs geprüft. Gemischte Inhalte oder fehlerhafte Ziele sind Befunde, die vor einer Freigabe geklärt werden müssen.
5. Sitemap und externe Verweise getrennt behandeln
Sitemap, interne Links und beeinflussbare externe Profile werden erst nach dem Ist-Abgleich geplant. Eine Aktualisierung ist keine automatische Folge, sondern ein eigener Schritt.
6. Kontrolle und Monitoring
Nach der Umsetzung folgen technischer Readback, Linkprüfung, Monitoring und eine sichtbare Prüfung. Dabei wird festgestellt, ob die geplanten Ziele erreichbar sind und ob neue Fehler entstehen, etwa in der Google Search Console.
Vorteile und Herausforderungen einer Umstellung
HTTPS kann die verschlüsselte Übertragung unterstützen und ist für moderne Websites eine wichtige Grundlage. Die konkrete Wirkung hängt jedoch von der technischen Umsetzung, der Anwendung und dem weiteren Kontext ab. HTTPS begründet weder ein bestimmtes Ranking noch eine bestimmte Conversion- oder Vertrauenswirkung.
Eine Umstellung kann komplex sein. Umfang, Aufwand und Risiken richten sich nach URLs, Ressourcen, Integrationen, Hosting und bestehenden Regeln. Deshalb braucht sie Planung, Tests und eine überprüfbare Rückfalloption.
Steht bei dir eine Umstellung auf HTTPS an?
Wir erstellen das Inventar, planen Ziel-URLs und Weiterleitungen und prüfen die Umstellung Schritt für Schritt.
HTTPS, Datenschutz und technische Entwicklung
HTTPS ist eine technische Massnahme für den Schutz der Übertragung. Datenschutz und Rechtskonformität verlangen zusätzlich passende Datenverarbeitung, Information, Zugriffssteuerung und Organisation. HTTPS allein erfüllt keine Datenschutz- oder sonstigen Rechtsanforderungen und verhindert keine Bussgelder.
HTTP/2 und HTTP/3 verwenden unterschiedliche Transportmechanismen. HTTP/2 arbeitet üblicherweise mit TLS über TCP, HTTP/3 mit QUIC über UDP. Welche Version sinnvoll ist, hängt von Server, Client, Netzwerk und Anwendung ab. Aus der Protokollversion allein folgt weder eine feste Ladezeit noch ein SEO-Ergebnis. Wie Ladezeit gemessen wird, zeigt der Glossareintrag zu Core Web Vitals.
Tipps für einen kontrollierten Ablauf
- Erst Inventar, Ist-Abgleich und Verantwortlichkeiten klären.
- In einer geeigneten Testumgebung prüfen und einen Rückweg festlegen.
- Ziel-URLs, Ressourcen, Redirect-Plan, Sitemap und Monitoring getrennt prüfen.
- Nach einer Umsetzung Readback, Linkprüfung und Sichtprüfung durchführen.
- Keine Sicherheits-, Rechts-, Ranking- oder Erfolgszusage aus einem einzelnen technischen Schritt ableiten.
Fazit zu HTTP, HTTPS und TLS
HTTPS mit TLS schützt die Übertragung bei korrekter Zertifikatsprüfung. Es ist eine Grundlage, ersetzt aber weder Anwendungssicherheit noch Datenschutzorganisation oder Rechtskonformität. Eine Umstellung braucht einen technischen Plan mit Inventar, Tests, Backup, Rückweg und Kontrolle.
Wo die Verschlüsselung in der Gesamtbetrachtung der Suchmaschinenoptimierung steht und wie sie in eine SEO-Strategie einfliesst, besprechen wir gerne mit dir.
Häufige Fragen zu HTTPS und TLS
Was ist der Unterschied zwischen HTTP und HTTPS?
HTTP überträgt Webinhalte unverschlüsselt. HTTPS ist HTTP mit TLS: Bei korrekter Zertifikatsprüfung ist die Übertragung zwischen Browser und Server verschlüsselt und gegen Manipulation auf dem Transportweg geschützt.
Ist HTTPS ein Rankingfaktor?
Google hat HTTPS als begrenztes Rankingsignal beschrieben. Eine Umstellung allein bringt kein besseres Ranking; sie ist eine technische Grundlage, keine Sichtbarkeitsmassnahme.
SSL oder TLS: was ist richtig?
SSL ist die veraltete Bezeichnung, die im Alltag weiterlebt. Aktuelle HTTPS-Verbindungen verwenden TLS. Wer heute «SSL-Zertifikat» sagt, meint in der Regel ein TLS-Zertifikat.
Reicht ein domain-validiertes Zertifikat?
Für die Verschlüsselung der Übertragung ja. DV-Zertifikate bestätigen die Kontrolle über die Domain, nicht die Identität eines Unternehmens. Ob eine höhere Validierungsstufe nötig ist, hängt vom Geschäftsprozess ab, nicht von der Verschlüsselung.
Erfüllt HTTPS die Datenschutzanforderungen?
Nein. HTTPS schützt den Transportweg. Datenschutz verlangt zusätzlich passende Datenverarbeitung, Information, Zugriffssteuerung und Organisation.
Was passiert mit alten HTTP-Adressen nach der Umstellung?
Jede Ausgangs-URL braucht eine eindeutige Ziel-URL unter HTTPS und eine dauerhafte Weiterleitung. Interne Links, Sitemap und Ressourcen werden zusätzlich direkt auf die neuen Adressen umgestellt, damit keine Weiterleitungsketten entstehen.
Weiterlesen zu Technik, Sicherheit und Umstellung
Die folgenden Themen schliessen fachlich an diese Seite an:
- Technisches SEO: Crawling, Indexierung und die technische Basis einer auffindbaren Website.
- Redirects ganz einfach erklärt: wie alte Adressen nach einer Umstellung dauerhaft weitergeleitet werden.
- HTTPS im Glossar: die Kurzdefinition zum Nachschlagen.
- Core Web Vitals: wie Ladezeit und Stabilität gemessen werden.
- 404-Fehlermeldungen verstehen: was nach einer Umstellung mit nicht erreichbaren Adressen passiert.
- Suchmaschinenoptimierung im Überblick: wie technische Arbeit, Inhalt und Verlinkung zusammenspielen.
Über die Autorin
Lisa-Marie Unger
Lisa-Marie hat 2018 Publizistik und Kommunikationswissenschaften abgeschlossen und arbeitet bei netpulse AG als Projektleiterin für Google Ads. Sie informiert über SEO (Suchmaschinenoptimierung) und führt Schulungen durch.